Önce davranan bir e-posta teslim edilebilirlik hizmeti
Kimlik doğrulama kontrolleri, alan adı ısınması ve itibar izleme tek bir API içinde. Böylece e-posta teslim edilebilirlik hizmeti sorunları yalnızca raporlamakla kalmaz, önlemeye başlar.
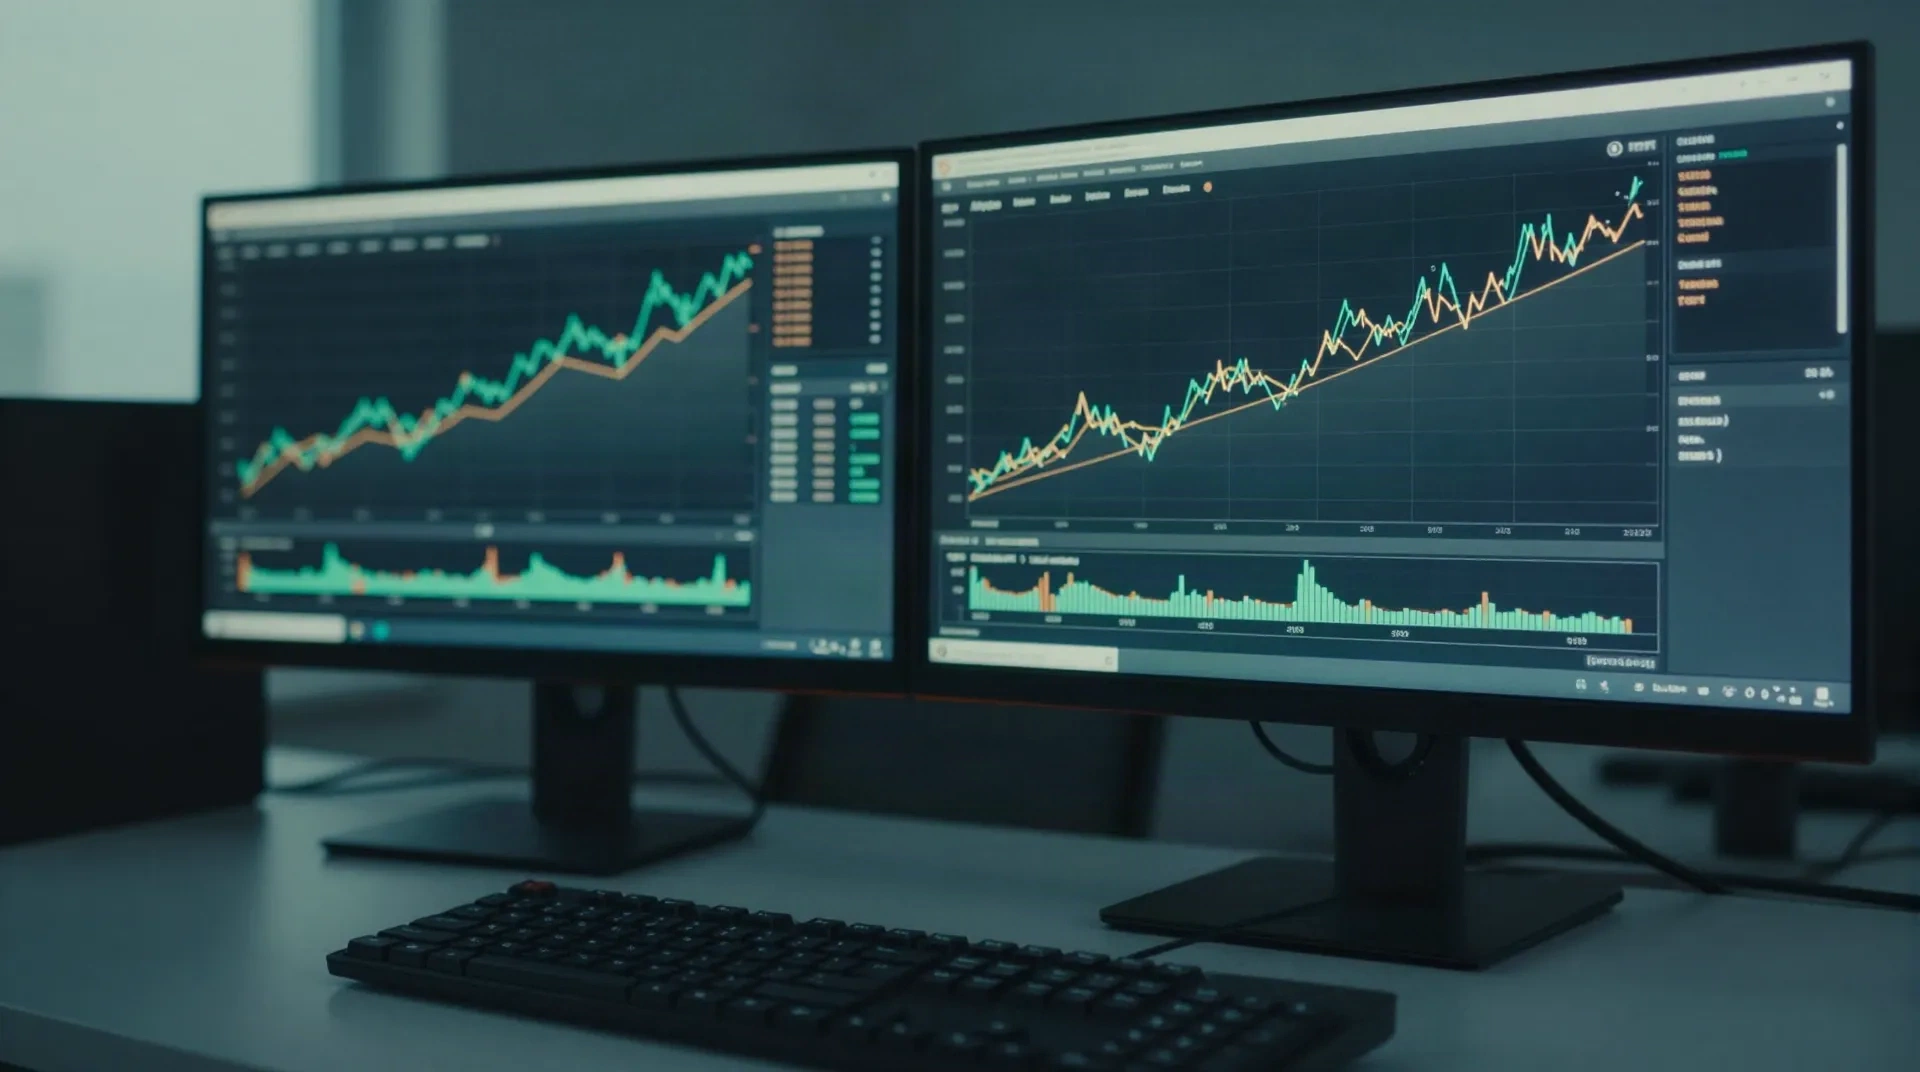
İzlemenize gerek kalmadan çalışan altı teslim edilebilirlik kontrolü
Teslim edilebilirlik bir kez ayarlanıp unutulan bir özellik değil. Her göndermede sağlanması gereken bir dizi kısıttır.
Kimlik doğrulama ilk adımda kontrol edilir
SPF, DKIM ve DMARC hizalaması ilk gönderimden önce denetlenir. Bozuk bir kayıt, üzerine kurulan her şeyi sessizce zayıflatır.
Sabit bir programla ısınma
Günde 50 göndermeden yaklaşık dört hafta içinde 100k'ya çıkın. Hacim, kimsenin güncellemeyi unuttuğu bir tablo yerine bir eğri üzerinde artar.
İtibar riskinde otomatik duraklatma
Geri dönüş oranı, spam şikayetleri ve kara liste isabetleri her grupta kontrol edilir. Bir eşik aşılırsa, bir sonraki göndermeden önce ısınma durur.
Gönderim başına iz
Her ileti için açılma, tıklama, geri dönüş ve spam sinyalleri SSE üzerinden akar. Hata ayıklamanız gerektiğinde ham olaylar hazırdır.
Verileri yığınınıza aktarın
Aynı olayları Datadog ya da Grafana'ya gönderin ve teslim edilebilirliği gecikme süresi ile hata oranında olduğu gibi uyarı kurun.
Güvenli yeniden denemeli SDK'lar
Idempotency anahtarları ve üstel geri çekilme içeren Node, Python ve Go SDK'ları. Bir yeniden deneme, asla çift göndermeye dönüşmez.
Soğuk bir alan adından tam hacme dört adımda
Çoğunlukla gözetimsiz. Hedefi siz belirlersiniz, sistem kısıtları korur.
-
1
Gönderen alan adını bağlayın
Alan adını hizmete yönlendirin. Hiçbir şey gönderilmeden önce kimlik doğrulama ve DNS kayıtları doğrulanır.
-
2
Hedef hacmi ve süreyi belirleyin
Nereye ulaşmak istediğinizi seçin, çoğunlukla günde 100k, ve bunu hangi süre içinde yapacağınızı. Dört hafta yaygın bir başlangıç noktasıdır.
-
3
Isınmanın işlemesine izin verin
Günlük hacim yapılandırılmış eğriye göre artarken kontroller haftada bir değil, her gruba karşı çalışır.
-
4
Duraklatın, uyarın, devam edin
Bir sinyal eşiği aştığında gönderim durur ve uyarı sinyalin adını verir. Nedeni düzeltin, ardından ısınmayı sürdürün.
Gelen kutusu yerleşiminde ani bir düşüşle uğraşan ekip için
Yerleşim düştüğünde ilk saat tahmin yürütmeye gider: DNS mi, liste sorunu mu, yoksa itibar darbesi mi? Gönderim başına izler ve eşik uyarıları bu tahmini bir teşhise çevirir. Hangi sinyalin değiştiğini, hangi grupta olduğunu ve ısınmanın kendiliğinden duraklayıp duraklamadığını görürsünüz.
- Geri dönüş ve spam sinyalleriyle her gönderim için iz
- Tetiklenen sinyalin adını veren uyarılar
- Kök neden düzeltildikten sonra devam yolu
Bir işlem hattını ölçekleyen ürün ekibi için
İşlemsel hacim düzgün artmaz, basamak basamak artar. Yeni bir onboarding akışı yayına girer ya da bir özellik genel erişime açılır ve günlük gönderimler bir gecede sıçrar. Yeni hacmi perde arkasında ısıtmak, hat ölçeklenirken şifre sıfırlamalarının ve makbuzların gelen kutusuna düşmeye devam etmesini sağlar.
- Yalnızca sabit büyümeyi değil, hacimdeki basamak değişikliklerini de yönetir
- Isınma sırasında mevcut işlemsel gönderimler etkilenmez
- Bir artış olaya dönüşmeden önce uyarır
Sık sorulan sorular
E-posta teslim edilebilirlik hizmeti nedir?
Yerleşik ESP teslim edilebilirlik sekmesinden farkı nedir?
Alan adı ısınması ne kadar sürer?
Spam klasörlerinde olan bir alan adını düzeltir mi?
Başlamadan önce SPF, DKIM ve DMARC gerekli mi?
Alan adı ısınırken işlemsel e-posta gönderebilir miyim?
Her ileti için neleri görebilirim?
Ayda birkaç bin e-posta için buna değer mi?
Teslim edilebilirliği diğer her şeyle aynı panelde tutun
Bir alan adı bağlayın, hedef belirleyin ve ısınmanın çalışmasına izin verin. Duraklatma ve uyarılar otomatiktir.